Aktuell werden offenbar E-Mails im Namen von CUTVERT beziehungsweise unter dem Namen unseres Ansprechpartners Tobias Waschfeld verschickt, die nicht von uns stammen. Wir möchten unsere Kunden, Geschäftspartner und alle möglicherweise betroffenen Empfänger ausdrücklich vor diesen Nachrichten warnen.
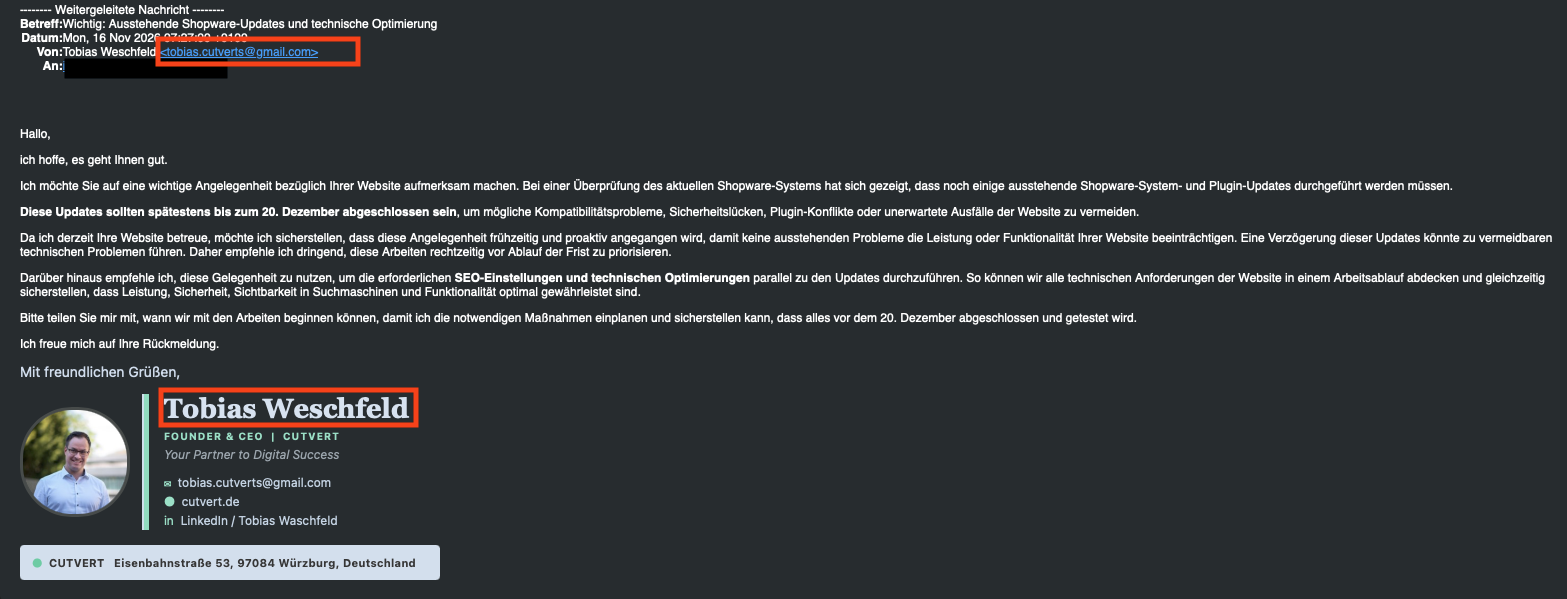
Uns wurde am 16. November 2026 eine entsprechende E-Mail weitergeleitet. Wie viele Personen solche Nachrichten erhalten haben und wer hinter dem Versand steckt, ist derzeit nicht bekannt. Der Vorfall zeigt, wie einfach sich heute geschäftliche Kommunikation nachahmen lässt und warum selbst professionell gestaltete E-Mails kritisch geprüft werden sollten.
Was ist passiert?
In der uns vorliegenden Nachricht wird der Eindruck erweckt, sie stamme von CUTVERT.
Die E-Mail behandelt Themen, die grundsätzlich zu unseren Leistungen passen, darunter Shopware-Updates und technische Optimierungen. Auch eine vermeintliche persönliche Signatur und CUTVERT-Kontaktdaten werden verwendet.
Auf den ersten Blick kann eine solche Nachricht durchaus glaubwürdig erscheinen. Gerade wenn der Empfänger bereits mit uns zusammenarbeitet oder in der Vergangenheit Kontakt zu CUTVERT hatte.
Bei genauerer Betrachtung sind jedoch zwei entscheidende Unstimmigkeiten aufgefallen.
1. Die Absenderadresse stimmt nicht mit unserer tatsächlichen E-Mail-Adresse überein.
Die verwendete Adresse entspricht nicht der korrekten Absenderadresse von CUTVERT. Solche Abweichungen können auf den Versuch hindeuten, eine fremde Unternehmensidentität vorzutäuschen.
2. Der Name in der Signatur wurde falsch übernommen.
Aus Tobias Waschfeld wurde in der gefälschten Nachricht „Tobias Weschfeld“.
Ein kleiner Unterschied, der leicht übersehen werden kann. Gerade solche Details können jedoch entscheidend sein, um einen Täuschungsversuch zu erkennen.
Wir stellen ausdrücklich klar: Die uns gemeldete Nachricht wurde nicht von CUTVERT versendet.
Wir prüfen den Vorgang aktuell weiter!
Warum solche E-Mails besonders gefährlich sind
Phishing-Nachrichten bestehen längst nicht mehr ausschließlich aus offensichtlichen Betrugsversuchen mit schlechter Grammatik und unrealistischen Versprechen. Angreifer können heute öffentlich verfügbare Unternehmensinformationen, Ansprechpartner, Logos und Signaturen nutzen, um überzeugende Nachrichten zu erstellen. Dabei werden häufig Themen aufgegriffen, die für den jeweiligen Empfänger tatsächlich relevant sind.
Bei einer E-Commerce-Agentur wie CUTVERT können das beispielsweise sein:
- – Dringende Shopware-Sicherheitsupdates
- – Angeblich notwendige technische Wartungsarbeiten
- – Änderungen an Servern oder Hosting-Einstellungen
- – Rechnungen oder Zahlungsaufforderungen
- – Aufforderungen zur Überprüfung von Zugangsdaten
- – Angebliche Probleme mit Schnittstellen oder Plugins
Solche Inhalte wirken besonders glaubwürdig, wenn sie zu einer bestehenden Geschäftsbeziehung passen. Die eigentliche Gefahr liegt deshalb nicht unbedingt in einer auffälligen Formulierung, sondern im Missbrauch von Vertrauen.
Eine E-Mail kann fachlich plausibel, professionell formuliert und optisch überzeugend sein und trotzdem von einem Betrüger stammen.
Welche Rolle spielt künstliche Intelligenz bei solchen Angriffen?
Künstliche Intelligenz kann die Erstellung überzeugender Phishing-Nachrichten erheblich vereinfachen. Sprich Texte lassen sich sprachlich verbessern, an Branchen anpassen und mit wenigen Informationen auf bestimmte Unternehmen oder Ansprechpartner zuschneiden.
Auch die Nachahmung eines typischen Kommunikationsstils ist einfacher geworden, dabei müssen Angreifer nicht einmal Zugriff auf interne Systeme besitzen. Häufig reichen bereits öffentlich zugängliche Informationen von Unternehmenswebsites, sozialen Netzwerken oder anderen Quellen aus.
Ob bei den aktuell gemeldeten gefälschten CUTVERT-E-Mails tatsächlich KI eingesetzt wurde, können wir derzeit nicht beurteilen. Der Vorfall zeigt aber grundsätzlich, warum Unternehmen und ihre Mitarbeiter bei geschäftlicher Kommunikation aufmerksam bleiben sollten.
So erkennst Du verdächtige E-Mails
Es gibt einige einfache Prüfungen, die helfen können, gefälschte Nachrichten zu erkennen.
1. Absenderadresse vollständig kontrollieren
Ein angezeigter Absendername ist kein zuverlässiger Identitätsnachweis. In vielen E-Mail-Programmen wird zunächst nur ein Name wie „CUTVERT“ angezeigt.
Entscheidend ist jedoch die tatsächliche E-Mail-Adresse einschließlich der Domain. Achte auf ungewöhnliche Schreibweisen, zusätzliche Zeichen, vertauschte Buchstaben oder Domains, die einer bekannten Adresse lediglich ähneln.
Wichtig: Auch eine optisch korrekte Absenderadresse ist für sich allein noch kein sicherer Echtheitsnachweis.
2. Auf ungewöhnliche Inhalte achten
Eine E-Mail fordert Dich plötzlich auf, Zugangsdaten zu bestätigen, eine Datei herunterzuladen oder kurzfristig eine technische Änderung vorzunehmen? Dann solltest Du besonders vorsichtig sein!
Das gilt auch, wenn die Nachricht angeblich von einem bekannten Dienstleister stammt.
3. Links vor dem Öffnen prüfen
Der sichtbare Text eines Links muss nicht mit der tatsächlichen Zieladresse übereinstimmen. Auf dem Desktop lässt sich die Zieladresse häufig durch Bewegen des Mauszeigers über den Link anzeigen.
Bei Unsicherheit solltest Du die bekannte Website des Unternehmens selbst im Browser aufrufen, statt den Link aus der E-Mail zu verwenden.
4. Unerwartete Anhänge nicht öffnen
Besondere Vorsicht gilt bei unerwarteten Rechnungen, Archiven, Office-Dokumenten und anderen Dateianhängen.
Auch vermeintlich harmlose Dokumente können Teil eines Angriffs sein.
Wichtig: Niemals etwas öffnen von Quellen die man selbst nicht kennt!
5. Im Zweifel einen bekannten Kommunikationsweg verwenden
Wenn eine Nachricht ungewöhnlich erscheint, solltest Du nicht direkt darauf antworten.
Kontaktiere den vermeintlichen Absender stattdessen über eine Telefonnummer oder E-Mail-Adresse, die Du bereits kennst oder unabhängig überprüft hast.
Eine kurze Rückfrage ist deutlich besser als ein kompromittiertes Benutzerkonto oder ein unberechtigter Zahlungsvorgang.
Was solltest Du tun, wenn Du eine verdächtige CUTVERT-E-Mail erhalten hast?
Falls Du eine ungewöhnliche Nachricht erhalten hast, die angeblich von CUTVERT oder Tobias Waschfeld stammt, bitten wir Dich um folgende Vorgehensweise:
1. Bitte klicke nicht auf enthaltene Links und öffne keine unerwarteten Anhänge.
2. Prüfe zunächst die vollständige Absenderadresse und achte auf Unstimmigkeiten im Text oder in der Signatur.
3. Kontaktiere uns bei Zweifeln über einen bereits bekannten Kommunikationsweg oder über unsere offizielle Website.
Wir freuen uns außerdem über eine kurze Information, wenn Du eine solche Nachricht erhalten hast. Das hilft uns dabei, den Umfang des Vorfalls besser einzuschätzen.
Du erreichst uns über unsere offizielle Website: www.cutvert.de
Bitte übermittle verdächtige Nachrichten möglichst als Originalnachricht beziehungsweise als E-Mail-Anhang, damit technische Informationen zur Herkunft erhalten bleiben. Stimme die sichere Übermittlung im Zweifel vorher mit uns ab.
Was tun, wenn bereits ein Link geöffnet oder Daten eingegeben wurden?
Nicht jeder Klick führt automatisch zu einem Sicherheitsvorfall. Trotzdem sollte schnell gehandelt werden, wenn über eine verdächtige Nachricht Zugangsdaten eingegeben, Dateien ausgeführt oder Zahlungen veranlasst wurden.
In diesem Fall empfehlen wir:
- – Betroffene Zugangsdaten umgehend über die offizielle Website des jeweiligen Dienstes ändern.
- – Falls dieselben Passwörter mehrfach verwendet wurden, auch diese Zugänge absichern.
- – Bestehende Sitzungen und unbekannte Anmeldungen überprüfen.
- – Die eigene IT-Abteilung beziehungsweise den zuständigen IT-Dienstleister informieren.
- – Bei verdächtigen Zahlungen unverzüglich die Bank kontaktieren.
- – Die betreffende E-Mail für eine technische Untersuchung aufbewahren.
Besonders bei administrativen Zugängen zu Shopware, Hosting, Domains oder E-Mail-Systemen sollte ein möglicher Missbrauch umgehend geprüft werden.
Wie können Unternehmen den Missbrauch ihrer E-Mail-Identität erschweren?
Phishing ist nicht nur ein Problem der Empfänger.
Auch Unternehmen sollten technische Maßnahmen ergreifen, um den Missbrauch ihrer Domain zu erschweren.
Dazu gehören insbesondere drei Verfahren:
SPF (Sender Policy Framework)
Über SPF lässt sich festlegen, welche Mailserver berechtigt sind, E-Mails für bestimmte Absenderdomains zu versenden.
DKIM (DomainKeys Identified Mail)
DKIM ermöglicht eine kryptografische Signatur von E-Mails, damit empfangende Systeme die Signatur und die Integrität signierter Nachrichtenbestandteile überprüfen können.
DMARC (Domain-based Message Authentication, Reporting and Conformance)
DMARC ergänzt SPF und DKIM um eine Prüfung der Domain-Übereinstimmung und ermöglicht Domaininhabern, eine Richtlinie für Nachrichten festzulegen, die diese Prüfungen nicht bestehen.
Die richtige Konfiguration kann bestimmte Formen von Domain-Spoofing erheblich erschweren.
Allerdings verhindern diese Verfahren nicht jede Form von Identitätsmissbrauch. Angreifer können beispielsweise ähnlich aussehende Domains registrieren oder fremde E-Mail-Konten kompromittieren.
Deshalb sollten Unternehmen technische Schutzmaßnahmen mit einer klaren internen Sicherheitsstrategie kombinieren.
Dazu gehören Mehrfaktor-Authentifizierung, sichere Passwörter, regelmäßige Sicherheitsupdates und die Sensibilisierung von Mitarbeitern.
Weiterführend empfehlen wir unseren Beitrag zur Shopware-Sicherheit und den wichtigsten Schutzmaßnahmen für Onlineshops.
Transparenz ist uns wichtig
Wir nehmen den aktuellen Vorfall ernst.
Gleichzeitig möchten wir keine unbegründeten Vermutungen über die Herkunft oder den technischen Hintergrund der Nachrichten verbreiten.
Aus der bisher bekannten gefälschten E-Mail lässt sich insbesondere nicht ableiten, dass unsere Systeme kompromittiert wurden oder Kundendaten abgeflossen sind.
Ob ein technischer Angriff, die Nutzung einer fremden Domain oder eine andere Form der Absenderfälschung vorliegt, ist Gegenstand unserer weiteren Prüfung.
Wir werden den Vorgang weiter beobachten und bei relevanten neuen Erkenntnissen entsprechend informieren.
Fazit: Vertrauen ist wichtig, aber Kontrolle ist besser
Digitale Kommunikation lebt von Vertrauen. Gerade zwischen Unternehmen und langjährigen Geschäftspartnern werden E-Mails häufig schnell gelesen und bearbeitet. Genau dieses Vertrauen versuchen Angreifer bei Identitätsmissbrauch und Phishing auszunutzen!
Die zunehmende Verfügbarkeit von KI-Werkzeugen kann solche Täuschungsversuche noch überzeugender machen. Deshalb gilt unabhängig davon, wie professionell eine Nachricht gestaltet ist:
Prüfe den tatsächlichen Absender, hinterfrage ungewöhnliche Aufforderungen und nutze bei Unsicherheit einen unabhängig bekannten Kontaktweg.
Wir bedanken uns ausdrücklich bei der Person, die uns auf die gefälschte Nachricht aufmerksam gemacht hat!
Und wir bitten alle Kunden und Geschäftspartner, aktuell besonders aufmerksam zu sein.
Wenn Du eine ungewöhnliche E-Mail vermeintlich von CUTVERT erhalten hast, melde Dich bitte bei uns.
Vielen Dank für Deine Unterstützung und Dein Vertrauen.
CUTVERT | Connected by Code.

Agentur Leistungen
Shopware Shop
Shopware Migration
Shop Betreuung
KI-Anwendungen
SEA
SEO
Apps / Mobile