Ein erfolgreicher Onlineshop muss nicht nur verkaufen, sondern auch zuverlässig funktionieren. Doch während viele Unternehmen viel Geld in SEO, Werbung und Conversion-Optimierung investieren, wird die technische Sicherheit häufig erst dann zum Thema, wenn etwas schiefgeht.
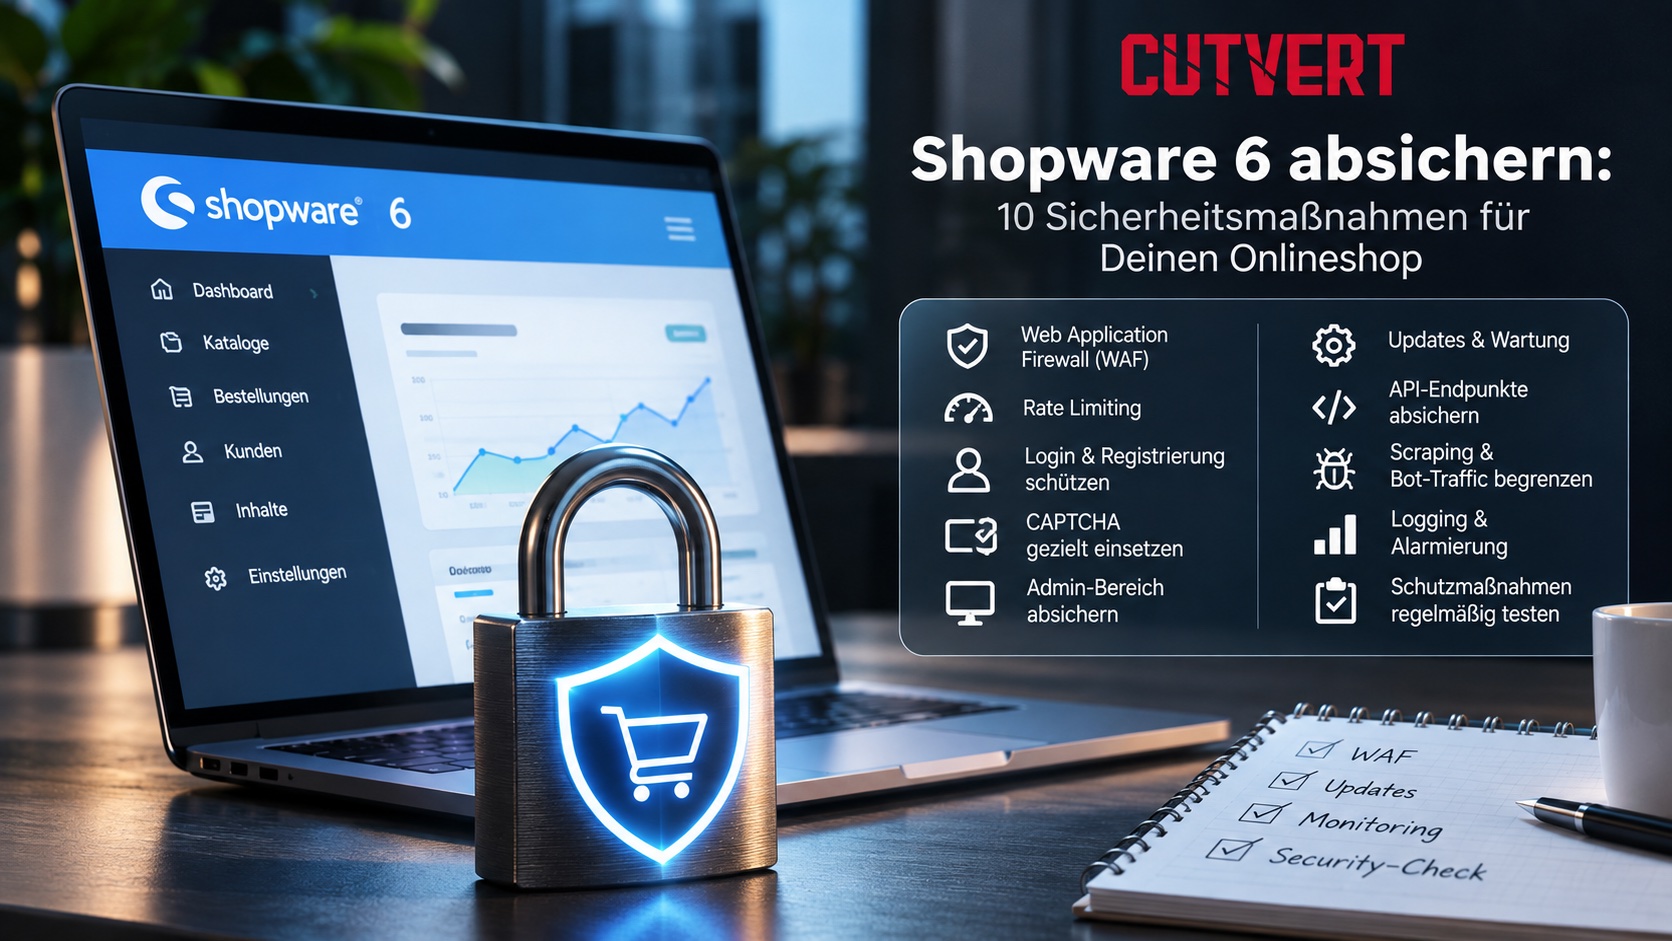
Dabei braucht es nicht immer ein großes Sicherheitsprojekt, um einen Shopware-Shop deutlich besser zu schützen. Viele wirksame Maßnahmen lassen sich mit überschaubarem Aufwand einrichten und anschließend weitgehend automatisiert betreiben. Eine Web Application Firewall, sinnvolles Rate Limiting, geschützte Administrationszugänge und eine kontinuierliche Überwachung können zahlreiche automatisierte Angriffe abwehren, bevor daraus ernsthafte Probleme entstehen.
Wir zeigen Dir zehn Sicherheitsmaßnahmen, die sich in der Praxis bewährt haben, welche Fehler Du vermeiden solltest und wie Du Deinen Shopware-Shop absicherst, ohne echte Kunden auszubremsen.
Warum Shop-Sicherheit längst ein wirtschaftliches Thema ist
Ein Angriff auf einen Onlineshop muss nicht zwangsläufig bedeuten, dass jemand Zugriff auf die Datenbank erhält. Bereits automatisierte Anfragen können erhebliche Schäden verursachen. Bots probieren gestohlene Zugangsdaten aus, erstellen massenhaft Kundenkonten, belasten die Produktsuche oder durchlaufen Warenkorb- und Checkout-Prozesse. Andere Systeme lesen aggressiv Produktdaten aus oder verursachen durch hohe Request-Zahlen eine unnötige Serverlast.
Die Folgen können vielfältig sein:
- – Langsame Ladezeiten und eine schlechtere Nutzererfahrung
- – Höhere Hosting- und Infrastrukturkosten
- – Fehlgeschlagene Bestellungen und Kaufabbrüche
- – Missbrauch von Kundenkonten und Gutscheinen
- – Unnötige Belastung von ERP-, PIM- und Zahlungsdienstleister-Schnittstellen
- – Sicherheitsvorfälle mit möglichen Datenschutzfolgen
Besonders problematisch: Viele dieser Vorgänge fallen zunächst kaum auf. Der Shop ist erreichbar, Bestellungen funktionieren und im Hintergrund steigt die Belastung.
Shop-Sicherheit ist deshalb nicht nur eine Aufgabe für Administratoren. Sie ist ein wichtiger Bestandteil von Umsatzsicherung, Kundenvertrauen und wirtschaftlich stabilem E-Commerce.
1. Web Application Firewall: Angriffe abwehren, bevor sie Shopware erreichen
Eine Web Application Firewall, kurz WAF, gehört zu den sinnvollsten grundlegenden Schutzmaßnahmen für öffentlich erreichbare Onlineshops.
Dienste wie Cloudflare oder Fastly können eingehende HTTP-Anfragen analysieren und verdächtige Zugriffe blockieren oder überprüfen, bevor sie den eigentlichen Shopserver erreichen.
Eine WAF kann unter anderem helfen bei:
- – Bekannten Angriffsmustern auf Webanwendungen
- – Automatisierten Bot-Anfragen
- – Auffälligen Request-Spitzen
- – Bestimmten Versuchen, Schwachstellen auszunutzen
- – Missbräuchlichen Zugriffen auf sensible Endpunkte
Wichtig ist dabei die richtige Konfiguration! Managed Rules sollten aktiviert und auf die Shopware-Installation abgestimmt werden. Verdächtige Anfragen können je nach Risiko blockiert, protokolliert oder mit einer Challenge überprüft werden.
Ein häufig übersehener Punkt ist der Origin-Server.
Wenn Angreifer die eigentliche Server-IP kennen und den Shop direkt erreichen können, lässt sich eine vorgeschaltete WAF unter Umständen umgehen. Deshalb sollte der Origin-Zugriff möglichst auf vertrauenswürdige Proxy-Verbindungen begrenzt werden, beispielsweise über Firewall-Regeln, geeignete Tunnel oder authentifizierte Origin-Verbindungen.
Eine WAF ersetzt allerdings keine sichere Anwendung und keine regelmäßigen Updates. Sie ist eine zusätzliche Schutzschicht.
2. Rate Limiting: Nicht jede Anfrage muss unbegrenzt erlaubt sein
Ein Kunde, der sich anmeldet oder ein Produkt sucht, erzeugt normale Anfragen. Ein Bot, der innerhalb weniger Sekunden Hunderte Login-Versuche startet oder die Suche permanent mit neuen Begriffen aufruft, verhält sich anders.
Genau hier setzt Rate Limiting an. Dabei wird festgelegt, wie viele Anfragen innerhalb eines bestimmten Zeitraums zulässig sind.
Besonders relevant sind:
- – Login und Registrierung
- – Passwort-Reset
- – Kontaktformulare
- – Produktsuche und Filter
- – Warenkorb-Funktionen
- – Checkout und Gutscheinaktionen
- – Sensible API-Endpunkte
Shopware bringt bereits eigene Schutzmechanismen für bestimmte Anwendungsfälle mit. Diese sollten geprüft und gegebenenfalls durch Regeln auf Reverse-Proxy- oder WAF-Ebene ergänzt werden.
Es gibt jedoch keinen universell richtigen Grenzwert.
Ein Shop mit wenigen täglichen Bestellungen benötigt andere Regeln als ein stark frequentierter B2B-Shop mit automatisierten Bestellprozessen.
Zu strenge Limits können echte Kunden, Firmenkunden hinter einer gemeinsamen IP-Adresse oder angebundene Systeme beeinträchtigen.
Best Practice: Zunächst das normale Anfrageverhalten messen, anschließend gezielte Limits definieren und deren Auswirkungen überwachen.
3. Login und Registrierung vor automatisierten Angriffen schützen
Kundenkonten sind ein attraktives Ziel.
Beim sogenannten Credential Stuffing testen Angreifer Zugangsdaten, die beispielsweise aus früheren Datenlecks anderer Dienste stammen.
Das funktioniert häufig vollständig automatisiert.
Auch Registrierungsformulare werden missbraucht, um Fake-Konten anzulegen, Gutscheine abzugreifen oder nachgelagerte Systeme zu belasten.
Sinnvolle Gegenmaßnahmen sind:
- – Erkennung auffälliger Login-Muster
- – Rate Limiting auf Authentifizierungsendpunkten
- – Temporäre Sperren und progressive Challenges
- – Schutz von Registrierungs- und Passwort-Reset-Funktionen
- – Überwachung ungewöhnlicher Fehlversuche
- – Mehrfaktor-Authentifizierung für privilegierte Zugänge
Bei Kundenzugängen sollte die Benutzerfreundlichkeit berücksichtigt werden. Nicht jeder fehlgeschlagene Login ist ein Angriff. Zu aggressive Sperren können auch dazu missbraucht werden, legitime Nutzer auszusperren.
Deshalb sind abgestufte Schutzmaßnahmen häufig sinnvoller als pauschale Blockaden.
4. CAPTCHA und Turnstile gezielt statt flächendeckend einsetzen
CAPTCHA-Systeme können helfen, automatisierte Formularübermittlungen zu reduzieren. Allerdings sind sie kein vollständiger Schutz gegen Bots.
Moderne Angriffssysteme können einfache CAPTCHAs teilweise umgehen. Gleichzeitig können schlecht integrierte Lösungen echte Kunden behindern.
In Shopware sollten insbesondere folgende Bereiche geprüft werden:
- – Kontaktformulare
- – Registrierung
- – Newsletter-Anmeldung
- – Bewertungsformulare
- – Weitere öffentlich zugängliche Formulare
Je nach Shopware-Version und eingesetzten Erweiterungen kommen integrierte CAPTCHA-Funktionen oder zusätzliche Lösungen wie Cloudflare Turnstile infrage. Entscheidend ist, dass die Prüfung serverseitig validiert wird. Eine ausschließlich im Browser dargestellte Challenge bietet keinen zuverlässigen Schutz. Außerdem sollten Datenschutz, Barrierefreiheit und mögliche Auswirkungen auf die Conversion berücksichtigt werden.
Unser Ansatz: So wenig Reibung wie möglich, so viel Schutz wie nötig.
5. Den Shopware-Adminbereich besonders absichern
Die Shopware-Administration besitzt weitreichende Berechtigungen.
Wer Zugriff auf ein privilegiertes Administratorkonto erhält, kann je nach Rolle Produkte, Preise, Bestellungen, Kundendaten oder Systemeinstellungen verändern.
Deshalb verdient dieser Bereich einen deutlich höheren Schutz als eine gewöhnliche öffentliche Shopseite.
Empfehlenswert sind:
- – Individuelle Benutzerkonten statt gemeinsam genutzter Admin-Zugänge
- – Rollen und Berechtigungen nach dem Minimalprinzip
- – Mehrfaktor-Authentifizierung, sofern durch die eingesetzte Version oder eine geeignete Lösung unterstützt
- – Zusätzliche Zugangskontrolle über VPN, Zero Trust oder geeignete IP-Regeln
- – Überwachung verdächtiger Anmeldeversuche
- – Regelmäßige Prüfung aktiver Administratoren und Integrationskonten
Bei der technischen Umsetzung ist Vorsicht erforderlich. Die Shopware-Administration und ihre API-Aufrufe müssen weiterhin zuverlässig funktionieren. Eine pauschale Sperre einzelner URL-Pfade kann die Administration beeinträchtigen oder wichtige API-Zugriffe blockieren.
Besonders wichtig: Nicht nur die Administrationsoberfläche, sondern auch die zugehörigen privilegierten API-Zugänge müssen geschützt werden.
6. Shopware, Plugins und Server konsequent aktuell halten
Eine WAF hilft wenig, wenn bekannte Sicherheitslücken über Monate ungepatcht bleiben. Sicherheitsupdates gehören deshalb zu den wichtigsten dauerhaften Aufgaben im Shopbetrieb.
Dabei geht es nicht nur um Shopware selbst, auch folgende Komponenten müssen berücksichtigt werden:
- – Installierte Shopware-Plugins
- – Individuelle Erweiterungen
- – PHP und verwendete Bibliotheken
- – Webserver und Datenbank
- – Betriebssystem und Container-Images
- – Externe Dienste und Integrationen
Nicht mehr benötigte Plugins sollten entfernt werden. Jede zusätzliche Erweiterung vergrößert potenziell die Angriffsfläche und kann neue Abhängigkeiten schaffen.
Für produktive Shops empfiehlt sich ein geregelter Update-Prozess mit Backups, einer Testumgebung und klaren Verantwortlichkeiten.
Kritische Sicherheitsupdates sollten priorisiert behandelt werden.
Wichtig: Die einmalige Einrichtung einer Sicherheitslösung ersetzt keine laufende Wartung. Sicherheitslücken, neue Angriffsmethoden und geänderte Shopfunktionen machen regelmäßige Kontrollen notwendig.
7. Store API und Admin API unterschiedlich absichern
Shopware 6 besitzt leistungsfähige Schnittstellen, die für moderne E-Commerce-Prozesse unverzichtbar sind, dabei müssen insbesondere Store API und Admin API unterschieden werden.
Die Store API unterstützt zahlreiche Funktionen des Storefronts und ist in vielen Anwendungsfällen bewusst öffentlich erreichbar.
Die Admin API ermöglicht dagegen privilegierte Verwaltungs- und Integrationsprozesse.
Beide benötigen unterschiedliche Schutzkonzepte.
Für die Admin API sind insbesondere wichtig:
- – Minimale Berechtigungen für Integrationen
- – Sichere Verwaltung von Zugangsdaten und Secrets
- – Regelmäßige Überprüfung nicht mehr benötigter Zugänge
- – Protokollierung kritischer Vorgänge
- – Zusätzliche Zugriffsbeschränkungen, soweit technisch sinnvoll
Bei der Store API sollten missbrauchsanfällige Aktionen gezielt überwacht und begrenzt werden.
Dazu gehören beispielsweise besonders aufwendige Suchanfragen, Authentifizierungsversuche oder bestimmte Warenkorboperationen.
Eine pauschale Einschränkung aller API-Zugriffe wäre dagegen problematisch.
Denn moderne Shops benötigen ihre APIs nicht nur für Integrationen, sondern häufig auch für ganz normale Kundenfunktionen.
8. Scraping und aggressive KI-Crawler kontrollieren
Nicht jeder Bot ist automatisch schädlich.
Suchmaschinen benötigen Zugriff auf öffentlich verfügbare Inhalte, um Produkte und Kategorien indexieren zu können.
Auch KI-basierte Such- und Assistenzsysteme können für die zukünftige Sichtbarkeit eines Shops relevant werden.
Gleichzeitig gibt es Bots, die Produktinformationen massenhaft auslesen, Preise überwachen oder durch aggressive Zugriffsmuster hohe Serverlast erzeugen.
Eine sinnvolle Strategie unterscheidet deshalb zwischen legitimen und problematischen Zugriffen.
Dabei sollten unter anderem folgende Faktoren betrachtet werden:
- – Anfragehäufigkeit
- – Zugriffsmuster auf Kategorien und Produkte
- – Ungewöhnliche Such- und Filterkombinationen
- – Auffällige IP-Adressen und Netzwerke
- – Verifizierte Identität bekannter Suchmaschinen-Crawler
- – Wiederholte Zugriffe ohne typische Nutzerinteraktion
Eine robots.txt kann erwünschten Crawlern Regeln mitteilen, stellt aber keine technische Zugriffssperre dar.
Auch ein User-Agent lässt sich leicht fälschen.
Für zuverlässigere Kontrollen sollten deshalb Bot-Erkennung, WAF-Regeln und gegebenenfalls die Verifizierung bekannter Crawler kombiniert werden.
Das Ziel sollte nicht sein, möglichst viele Bots auszusperren. Es sollte sein, unerwünschten Missbrauch zu begrenzen, ohne die Sichtbarkeit des Shops unnötig zu gefährden.
Mehr dazu erklären wir in unserem Beitrag „Sichtbar sein, aber nicht schutzlos: Wer darf Deine Inhalte im KI-Zeitalter nutzen?“.
9. Logging und Alarmierung: Angriffe erkennen, bevor Kunden betroffen sind
Viele Sicherheitsprobleme werden erst bemerkt, wenn Kunden sich beschweren oder der Shop nicht mehr erreichbar ist.
Das muss nicht sein! Ein sinnvoll eingerichtetes Monitoring kann ungewöhnliche Vorgänge frühzeitig sichtbar machen.
Wichtige Signale sind beispielsweise:
- – Stark steigende Request-Zahlen
- – Wiederholte fehlgeschlagene Login-Versuche
- – Auffällige Häufungen von HTTP 403 und 429
- – Ungewöhnlich viele Registrierungen
- – Plötzliche Belastung einzelner API-Endpunkte
- – Auffällige Checkout-Fehler
- – Hohe Serverauslastung und steigende Antwortzeiten
WAF-Protokolle, Webserver-Logs und Anwendungsinformationen sollten dafür sinnvoll zusammengeführt werden.
Wichtig ist eine Alarmierung, die tatsächlich handlungsfähig macht, wenn ein System täglich Hunderte unkritische Meldungen erzeugt, werden echte Vorfälle leicht übersehen.
Deshalb müssen Schwellenwerte und Eskalationsregeln zur jeweiligen Shopumgebung passen.
Auch der Datenschutz spielt eine Rolle: Logdaten sollten zweckgebunden, zugriffsgeschützt und nur so lange wie erforderlich gespeichert werden.
10. Schutzmaßnahmen regelmäßig kontrolliert testen
Eine Sicherheitsregel ist nur dann sinnvoll, wenn sie Angriffe reduziert und gleichzeitig legitime Prozesse nicht unnötig beeinträchtigt.
Deshalb sollten Schutzmaßnahmen nach ihrer Einrichtung und nach relevanten Änderungen überprüft werden.
Dazu gehören beispielsweise kontrollierte Tests von:
- – Wiederholten Login-Versuchen
- – Automatisierten Fake-Registrierungen
- – Auffälligen Suchanfragen
- – Aggressiven Crawling-Mustern
- – Missbrauchsanfälligen Warenkorbaktionen
- – API-Zugriffen und Berechtigungen
Ebenso wichtig ist die Prüfung legitimer Geschäftsprozesse.
Funktionieren Zahlungsanbieter weiterhin? Werden Bestellungen korrekt ins ERP übertragen? Können PIM-Systeme Produktdaten aktualisieren? Erreichen verifizierte Suchmaschinen-Bots weiterhin die relevanten Seiten?
Solche Tests sollten ausschließlich autorisiert und in einem abgestimmten Umfang durchgeführt werden.
Gerade bei Checkout- und Zahlungsprozessen empfiehlt sich eine geeignete Testumgebung.
Sicherheit darf nicht dazu führen, dass der Shop zwar vor Bots geschützt ist, aber echte Kunden nicht mehr bestellen können.
Welche Sicherheitsmaßnahmen haben die höchste Priorität?
Nicht jeder Shop benötigt sofort ein umfangreiches Sicherheitskonzept.
Für viele Shopware-Shops lässt sich bereits mit einer sinnvollen Reihenfolge viel erreichen.
| Priorität | Maßnahme | Typischer Aufwand |
|---|---|---|
| Sehr hoch | Sicherheitsupdates und Prüfung der Plugins | Laufend |
| Sehr hoch | Admin-Zugänge und API-Berechtigungen absichern | Einmalige Einrichtung, regelmäßige Prüfung |
| Sehr hoch | WAF und Origin-Schutz konfigurieren | Initiale Einrichtung, anschließend Wartung |
| Hoch | Rate Limiting für sensible Funktionen | Einrichtung und Feinabstimmung |
| Hoch | Login- und Registrierungsschutz | Einrichtung und Überwachung |
| Hoch | Logging und Alarmierung | Einrichtung, laufende Kontrolle |
| Mittel bis hoch | CAPTCHA beziehungsweise Turnstile | Abhängig vom Missbrauchsrisiko |
| Mittel bis hoch | Bot- und Scraping-Regeln | Abhängig von Traffic und Sortiment |
| Regelmäßig | Kontrollierte Sicherheitstests | Wiederkehrend und nach Änderungen |
Die tatsächliche Priorität hängt vom Shop, seiner Architektur und den bestehenden Risiken ab.
Ein stark frequentierter B2C-Shop hat andere Anforderungen als ein geschlossener B2B-Shop mit wenigen registrierten Geschäftskunden.
Häufig unterschätzt: Backups, Wiederherstellung und Notfallpläne
Technische Schutzmaßnahmen können das Risiko eines erfolgreichen Angriffs reduzieren. Vollständig ausschließen lässt sich ein Sicherheitsvorfall jedoch nicht.
Deshalb gehört auch die Vorbereitung auf den Ernstfall zu einem professionellen Sicherheitskonzept.
Dazu zählen:
- – Regelmäßige und überprüfte Backups
- – Vom Produktivsystem getrennte Sicherungen
- – Wiederherstellungstests
- – Dokumentierte Ansprechpartner und Zuständigkeiten
- – Ein Verfahren zum Sperren kompromittierter Zugänge
- – Ein Notfallplan für Ausfälle und mögliche Datenschutzvorfälle
Denn selbst eine sehr gute WAF hilft nicht, wenn beispielsweise ein kompromittiertes Administratorkonto missbraucht wird oder eine fehlerhafte Erweiterung Daten verändert.
Ein sicherer Shop muss nicht nur Angriffe abwehren können. Er muss nach einem Vorfall auch möglichst schnell wieder zuverlässig funktionieren.
Fazit: Shopware-Sicherheit ist kein einmaliges Projekt, aber vieles lässt sich dauerhaft automatisieren
Ein sicherer Onlineshop entsteht nicht durch eine einzelne Erweiterung oder einen bestimmten Dienstleister. Entscheidend ist das Zusammenspiel mehrerer Schutzmaßnahmen.
Eine Web Application Firewall filtert auffällige Anfragen. Rate Limiting begrenzt automatisierten Missbrauch. Geschützte Administrationszugänge reduzieren das Risiko unbefugter Änderungen. Updates schließen bekannte Sicherheitslücken. Monitoring macht verdächtige Vorgänge sichtbar.
Viele dieser Maßnahmen lassen sich einmalig sauber einrichten und anschließend mit überschaubarem Aufwand betreiben.
Die regelmäßige Wartung und Überprüfung bleibt dennoch unverzichtbar!
Wer heute in die Sicherheit seines Onlineshops investiert, schützt nicht nur Technik und Kundendaten, sondern auch Umsatz, Reputation und die Stabilität seiner Geschäftsprozesse.
Und genau deshalb sollte Shop-Sicherheit nicht erst dann auf der Agenda stehen, wenn bereits ein Problem entstanden ist!
CUTVERT: Wir unterstützen Dich bei der Absicherung Deines Shopware-Shops
Bei CUTVERT beschäftigen wir uns seit 2010 mit Webentwicklung, E-Commerce und technischen Integrationen.
Als Shopware-Spezialisten betrachten wir nicht nur einzelne Sicherheitsfunktionen, sondern die gesamte technische Umgebung.
Von WAF- und Bot-Schutz über die Absicherung von API-Schnittstellen bis hin zu Update-Prozessen, Monitoring und individuellen Shopware-Erweiterungen unterstützen wir Dich dabei, Risiken zu reduzieren und Deinen Shop zuverlässig zu betreiben.
Dabei achten wir besonders darauf, dass Schutzmaßnahmen nicht zulasten der Nutzerfreundlichkeit, der Suchmaschinen-Sichtbarkeit oder wichtiger Geschäftsprozesse gehen.
Du möchtest wissen, wie gut Dein Shopware-Shop gegen automatisierte Angriffe und technische Sicherheitsrisiken geschützt ist?
Dann lass uns gemeinsam prüfen, welche Maßnahmen bereits vorhanden sind und wo sich mit überschaubarem Aufwand Verbesserungen erreichen lassen.
CUTVERT | Connected by Code.

Agentur Leistungen
Shopware Shop
Shopware Migration
Shop Betreuung
KI-Anwendungen
SEA
SEO
Apps / Mobile